Ny Android‑attack Pixnapping kan stjäla 2FA‑koder och meddelanden
Forskare visar hur en illasinnad app kan läsa känslig information direkt från skärmen.
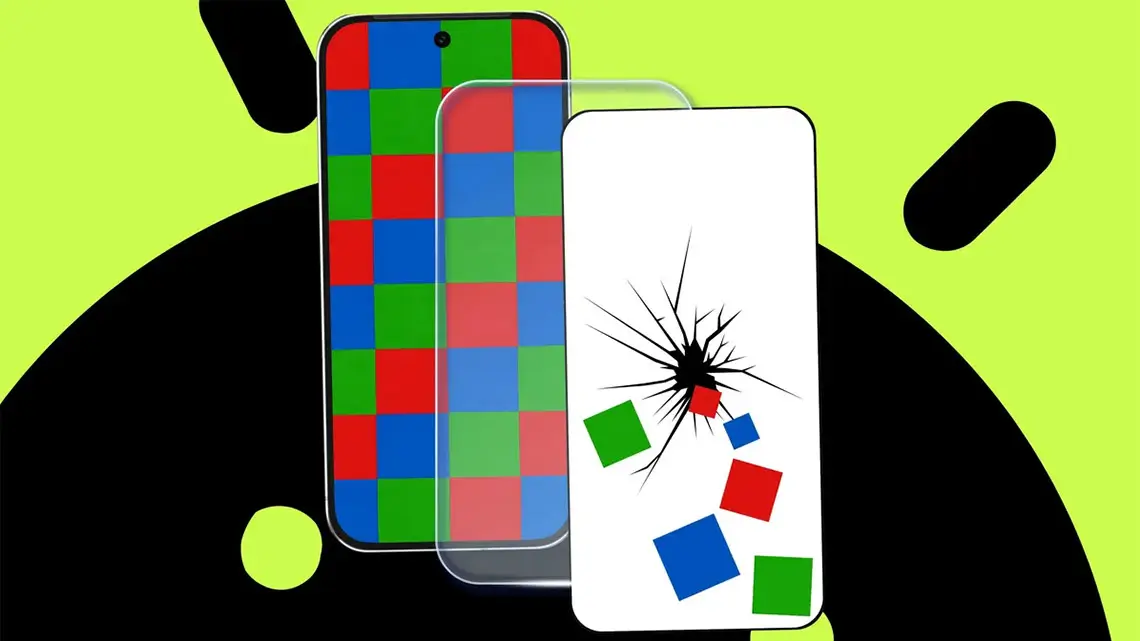
15 oktober 2025Forskare har demonstrerat en ny typ av angrepp, kallat Pixnapping, som kan stjäla innehåll som visas på skärmen – till exempel tvåstegs‑koder (2FA), chattmeddelanden och platsöversikter – utan att appen begär några särskilda systembehörigheter.
Angreppet kräver att offret först installerar en illasinnad app. Därefter triggar den målappen att visa känslig information och utnyttjar en tidsbaserad sidokanalsmetod mot grafikstacken för att läsa av pixel för pixel.

Begränsningar och vad som skyddar dig
Metoden liknar tidigare GPU‑sidokanalsattacker och har visats fungera på flera Pixel‑modeller och i viss mån på Samsung Galaxy S25, men resultaten varierar mellan telefonmodeller. Forskarna lyckades i deras tester återvinna hela 6‑siffriga 2FA‑koder i ett stort antal försök på Pixel‑telefoner, men inte alltid inom den 30‑sekundersfönster som krävs, vilket forskarna skriver om på en informationssida om Pixelnapping. Google har redan släppt säkerhetsuppdateringar som delvis mildrar risken och planerar ytterligare patchar.
Vad du bör göra nu
Kort sagt: håll din telefon uppdaterad och undvik att installera appar från opålitliga källor. Ta bort okända appar, granska behörigheter och installera säkerhetsuppdateringar så snart de släpps. För känsliga konton kan det också vara värt att överväga alternativa 2FA‑metoder (till exempel FIDO‑nycklar) som inte visar tidsbegränsade koder på skärmen.
Pixnapping påminner om att även vanliga appar kan utnyttja tekniska svagheter. Att uppdatera mobilen regelbundet och vara noga med vilka appar man installerar är fortfarande det bästa skyddet.