Massiv dataläcka hos Vision – nästan 300 000 personuppgifter exponerade från fackförbundet
Fackförbundets automatiska adresshämtning utnyttjades för att extrahera personuppgifter i stor skala – nu varnas medlemmar för bedrägeriförsök.
15 oktober 2025En av Sveriges största arbetstagarorganisationer, fackförbundet Vision, har drabbats av en incident som kan bli en av de mest omfattande i facklig historia. Nästan 300 000 personuppgifter har exponerats efter att organisationens medlemsformulär utnyttjats på ett oväntat sätt.
Fackförbundets webbplats innehåller ett digitalt formulär där nya medlemmar kan ansöka om inträde. I processen fyller den sökande i sitt personnummer, varpå systemet automatiskt hämtar namn- och adressuppgifter från ett statligt adressregister.
Exakt den funktionen – tänkt att förenkla ansökningsprocessen – verkar ha missbrukats. Genom att fylla i stora mängder personnummer i snabb följd har någon lyckats extrahera data ur systemet och på så sätt byggt upp ett register över hundratusentals personer.
Avvikande aktivitet avslöjade intrånget
Presschefen Caroline Cederquist berättar att misstankarna väcktes när ett ovanligt stort antal automatiska förfrågningar mot adressregistret upptäcktes.
– Systemet visade plötsligt extremt mycket högre trafik än normalt när personuppgifter kontrollerades. Det fick oss att agera direkt, säger hon till Aftonbladet.
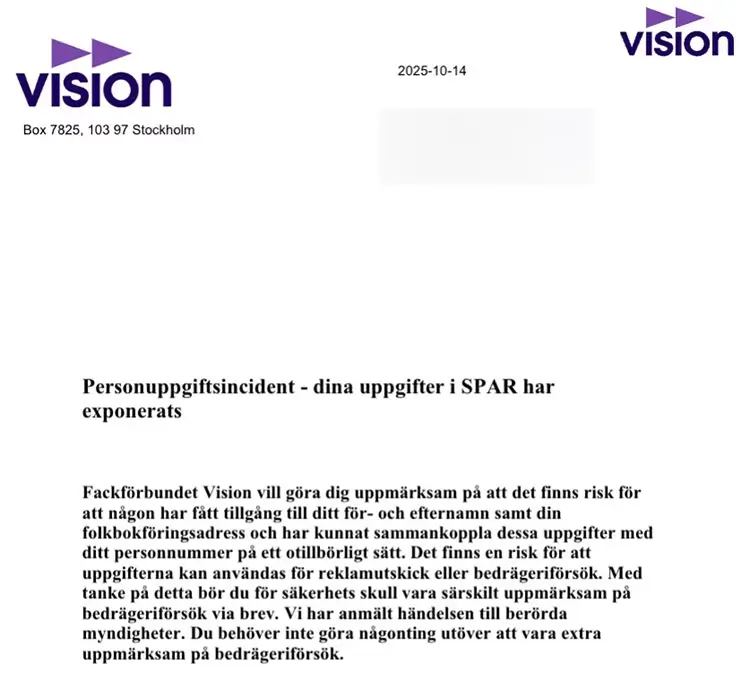
Hur intrånget har gått till i detalj vill fackförbundet inte kommentera, men incidenten är nu anmäld till Integritetskyddsmyndigheten. Samtliga drabbade har informerats via utskick.
Ingen åtgärd krävs – men vaksamhet rekommenderas
I kommunikationen till de berörda betonar fackförbundet att uppgifterna som läckt främst består av namn och adresser – inte exempelvis kontonummer eller inloggningsuppgifter. Därför finns i nuläget ingen konkret åtgärd som medlemmarna behöver vidta.
Däremot uppmanas alla att vara extra uppmärksamma på misstänkta sms, e-postmeddelanden eller telefonsamtal – särskilt sådana som hänvisar till fackligt medlemskap eller använder personlig information för att inge förtroende.
Större trend – små funktioner utnyttjas systematiskt
Incidenten är ännu ett exempel på hur legitima tjänster kan bli säkerhetsrisker när automatisering möter illvillig användning. Funktioner som hämtar adressuppgifter, visar kontostatus eller kontrollerar behörigheter kan snabbt förvandlas till datagrävarverktyg om de inte begränsas med exempelvis kapacitetskontroll eller skydd mot massförfrågningar.
Fallet sätter press på organisationer att se över inte bara sina externa system, utan även sådana funktioner som vid första anblick kan verka helt harmlösa.